Rechteverwaltung für die JTL-Wawi: wer was sieht, im Chat und über die REST API
Jede Person bekommt einen eigenen Zugang mit genau den Zugriffsbereichen, die sie braucht, getrennt für KI und REST API. Verlässt jemand das Team, entziehst du genau seinen Zugang. Alle anderen Personen, n8n-Flows und Skripte laufen weiter.
5 Zugänge inklusive · MCP von anderen Rechnern · Protokoll pro Zugang
So sieht das im API-Dashboard aus
Alles läuft lokal auf deinem SQL2REST-Server. Keine Daten verlassen den Rechner, weder Zugänge noch Protokoll.
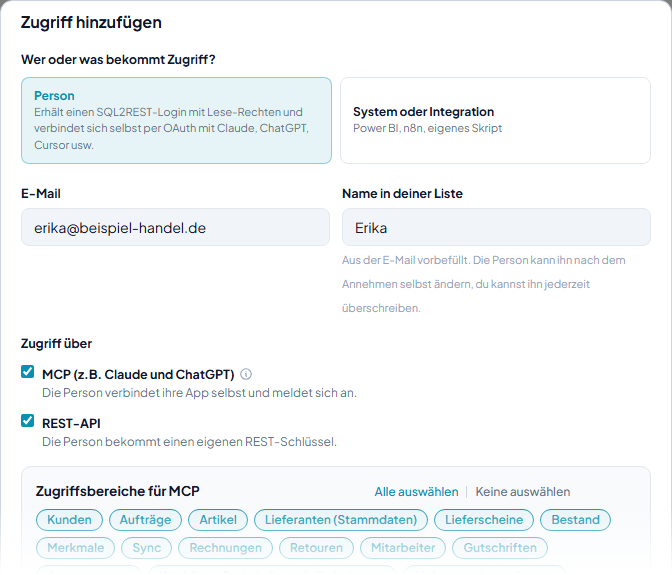
Zugriffsbereiche pro Person, getrennt für Chat und REST API
Beim Einladen legst du fest, ob die Person über MCP (Claude, ChatGPT), über die REST API oder beides zugreift, und welche Zugriffsbereiche sie jeweils sieht. Zum Beispiel: im Chat auch Rechnungen, im REST-Schlüssel nur Kunden, Aufträge und Artikel.
Einzelne Felder schaltest du zusätzlich im Einrichtungsassistenten ab, für alle Zugänge.
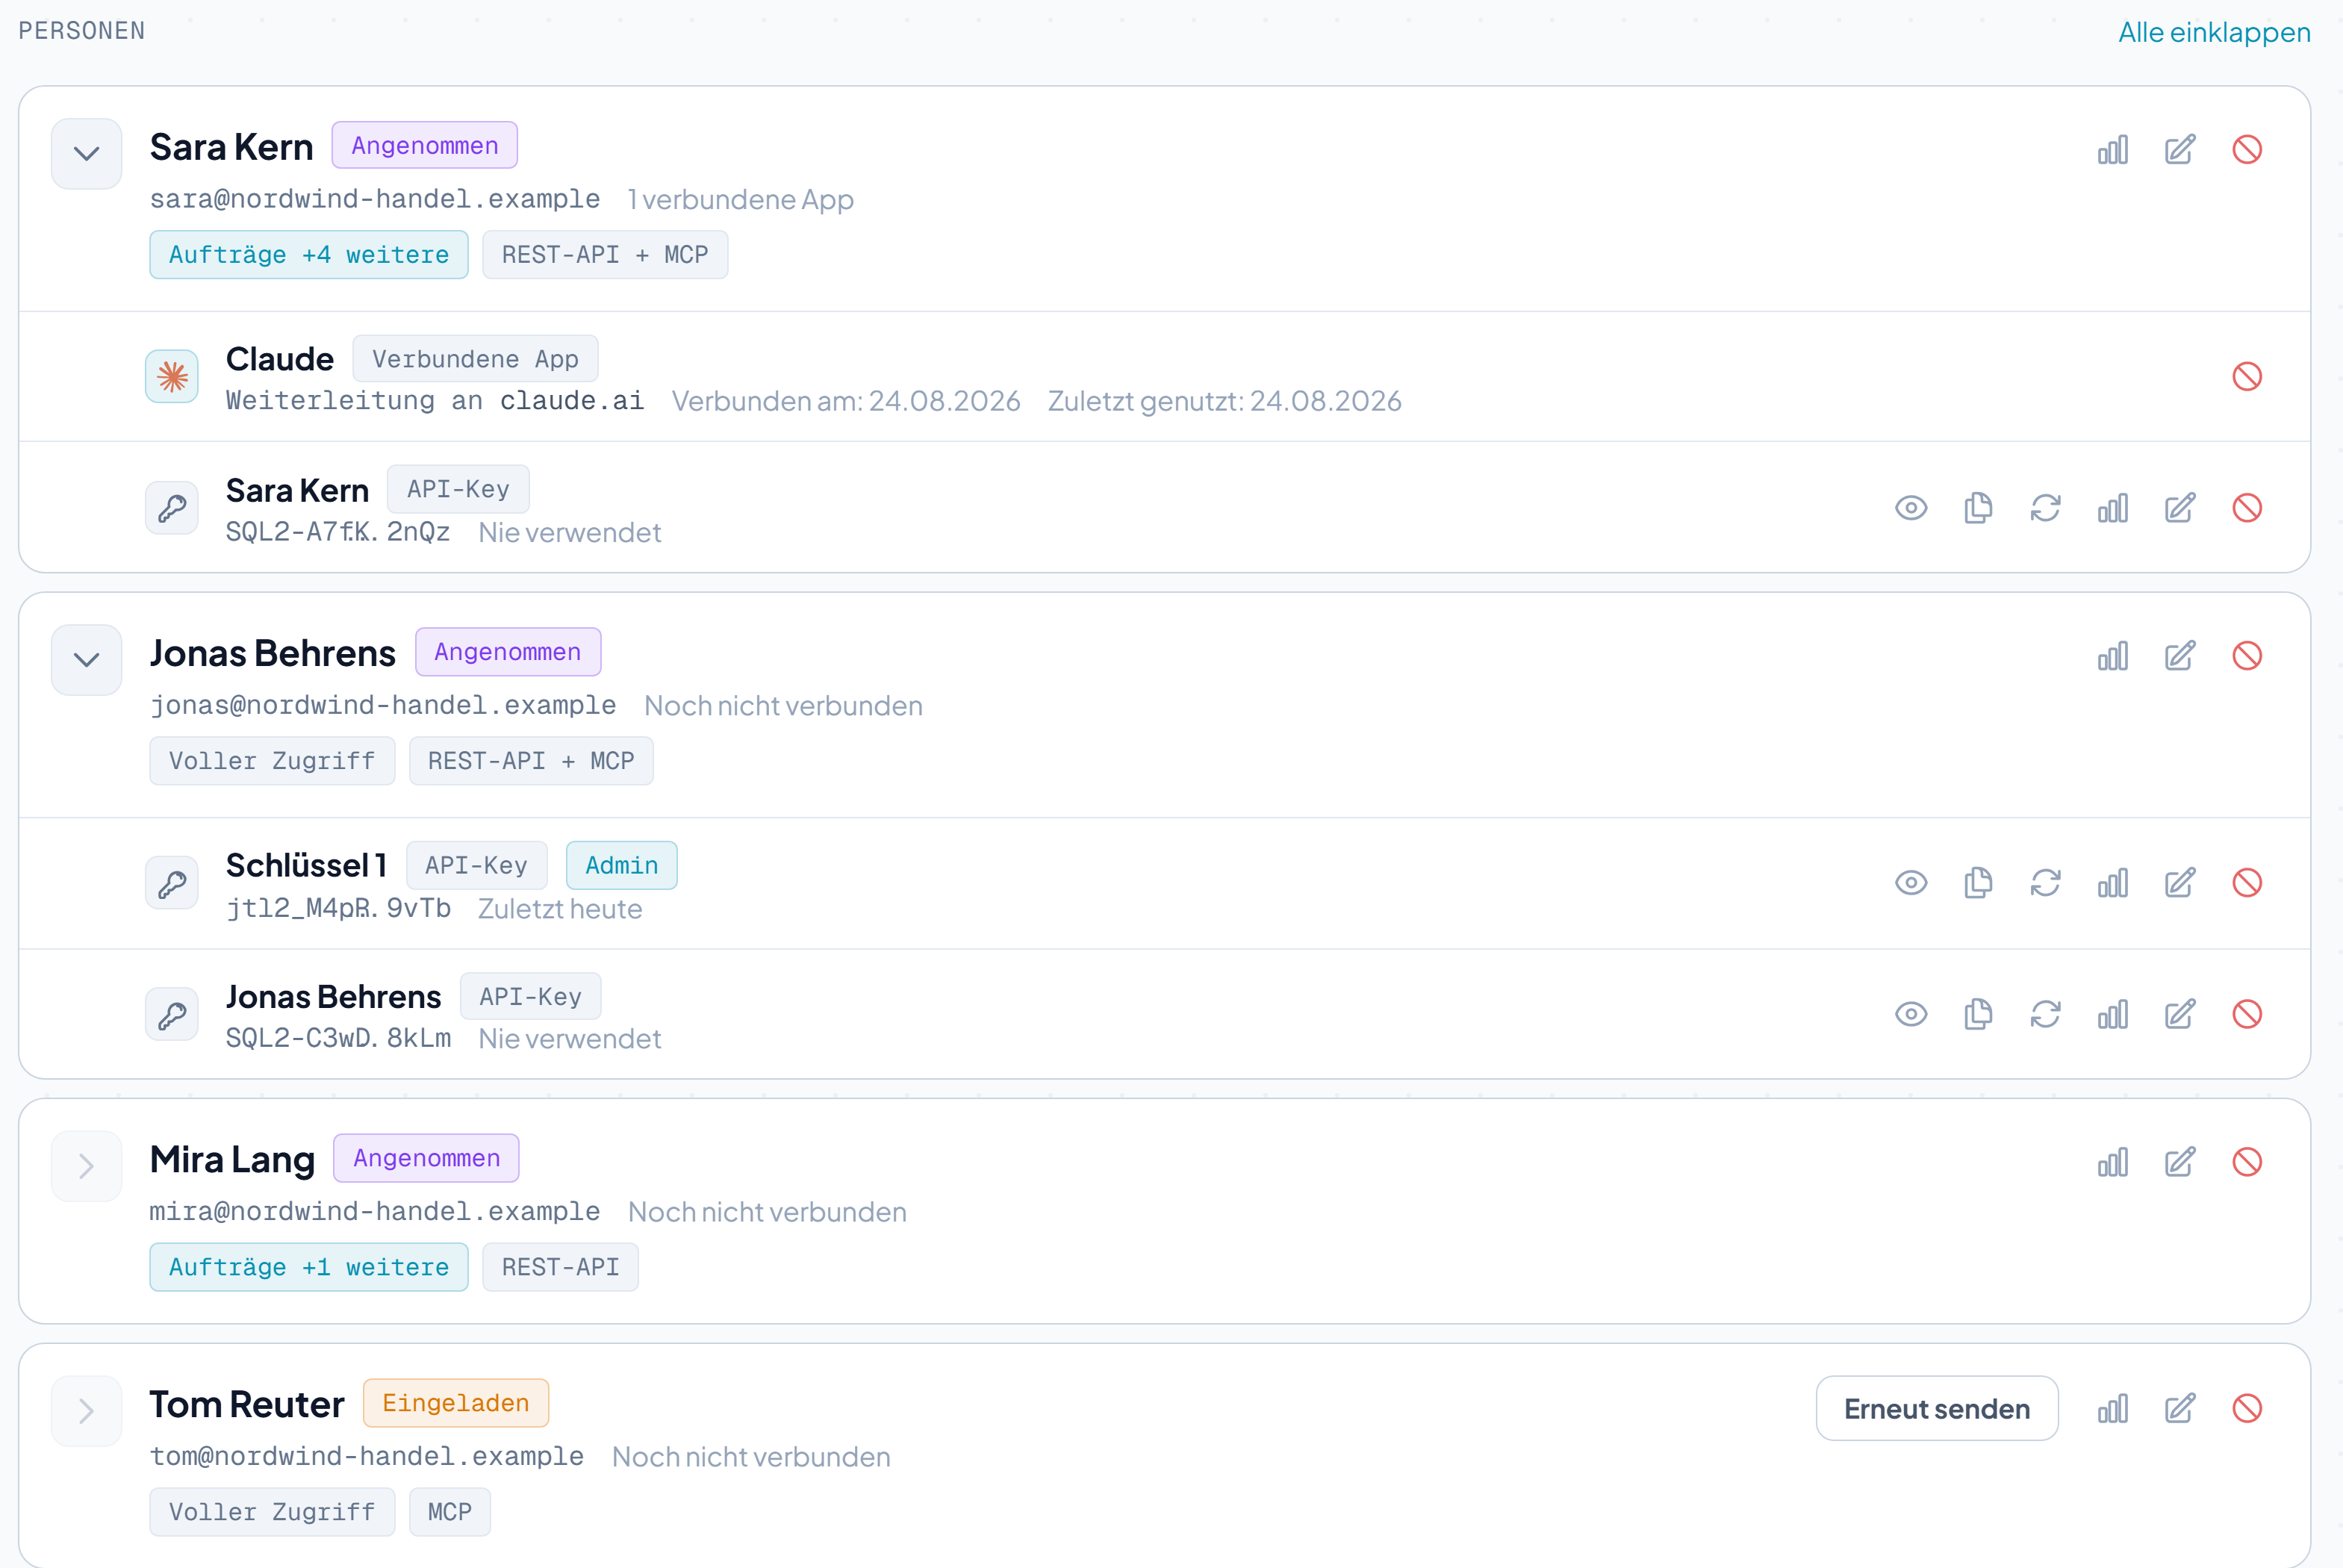
Personen, verbundene Apps und Schlüssel an einer Stelle
Für jede Person legst du fest, welche Zugriffsbereiche sie sieht und ob sie die REST-API, MCP oder beides nutzt. Meldet sie sich mit Claude oder ChatGPT an, erscheint die App als eigene Verbindung, die du einzeln trennen kannst. Systeme wie n8n oder ein Skript bekommen einen Systemschlüssel, auf Wunsch mit Ablaufdatum.
Eine Person zählt als ein Platz, egal wie viele Apps sie verbindet.
Welche Zugriffsbereiche es gibt und wie sie wirken, steht in der Dokumentation zur Zugriffsberechtigung.
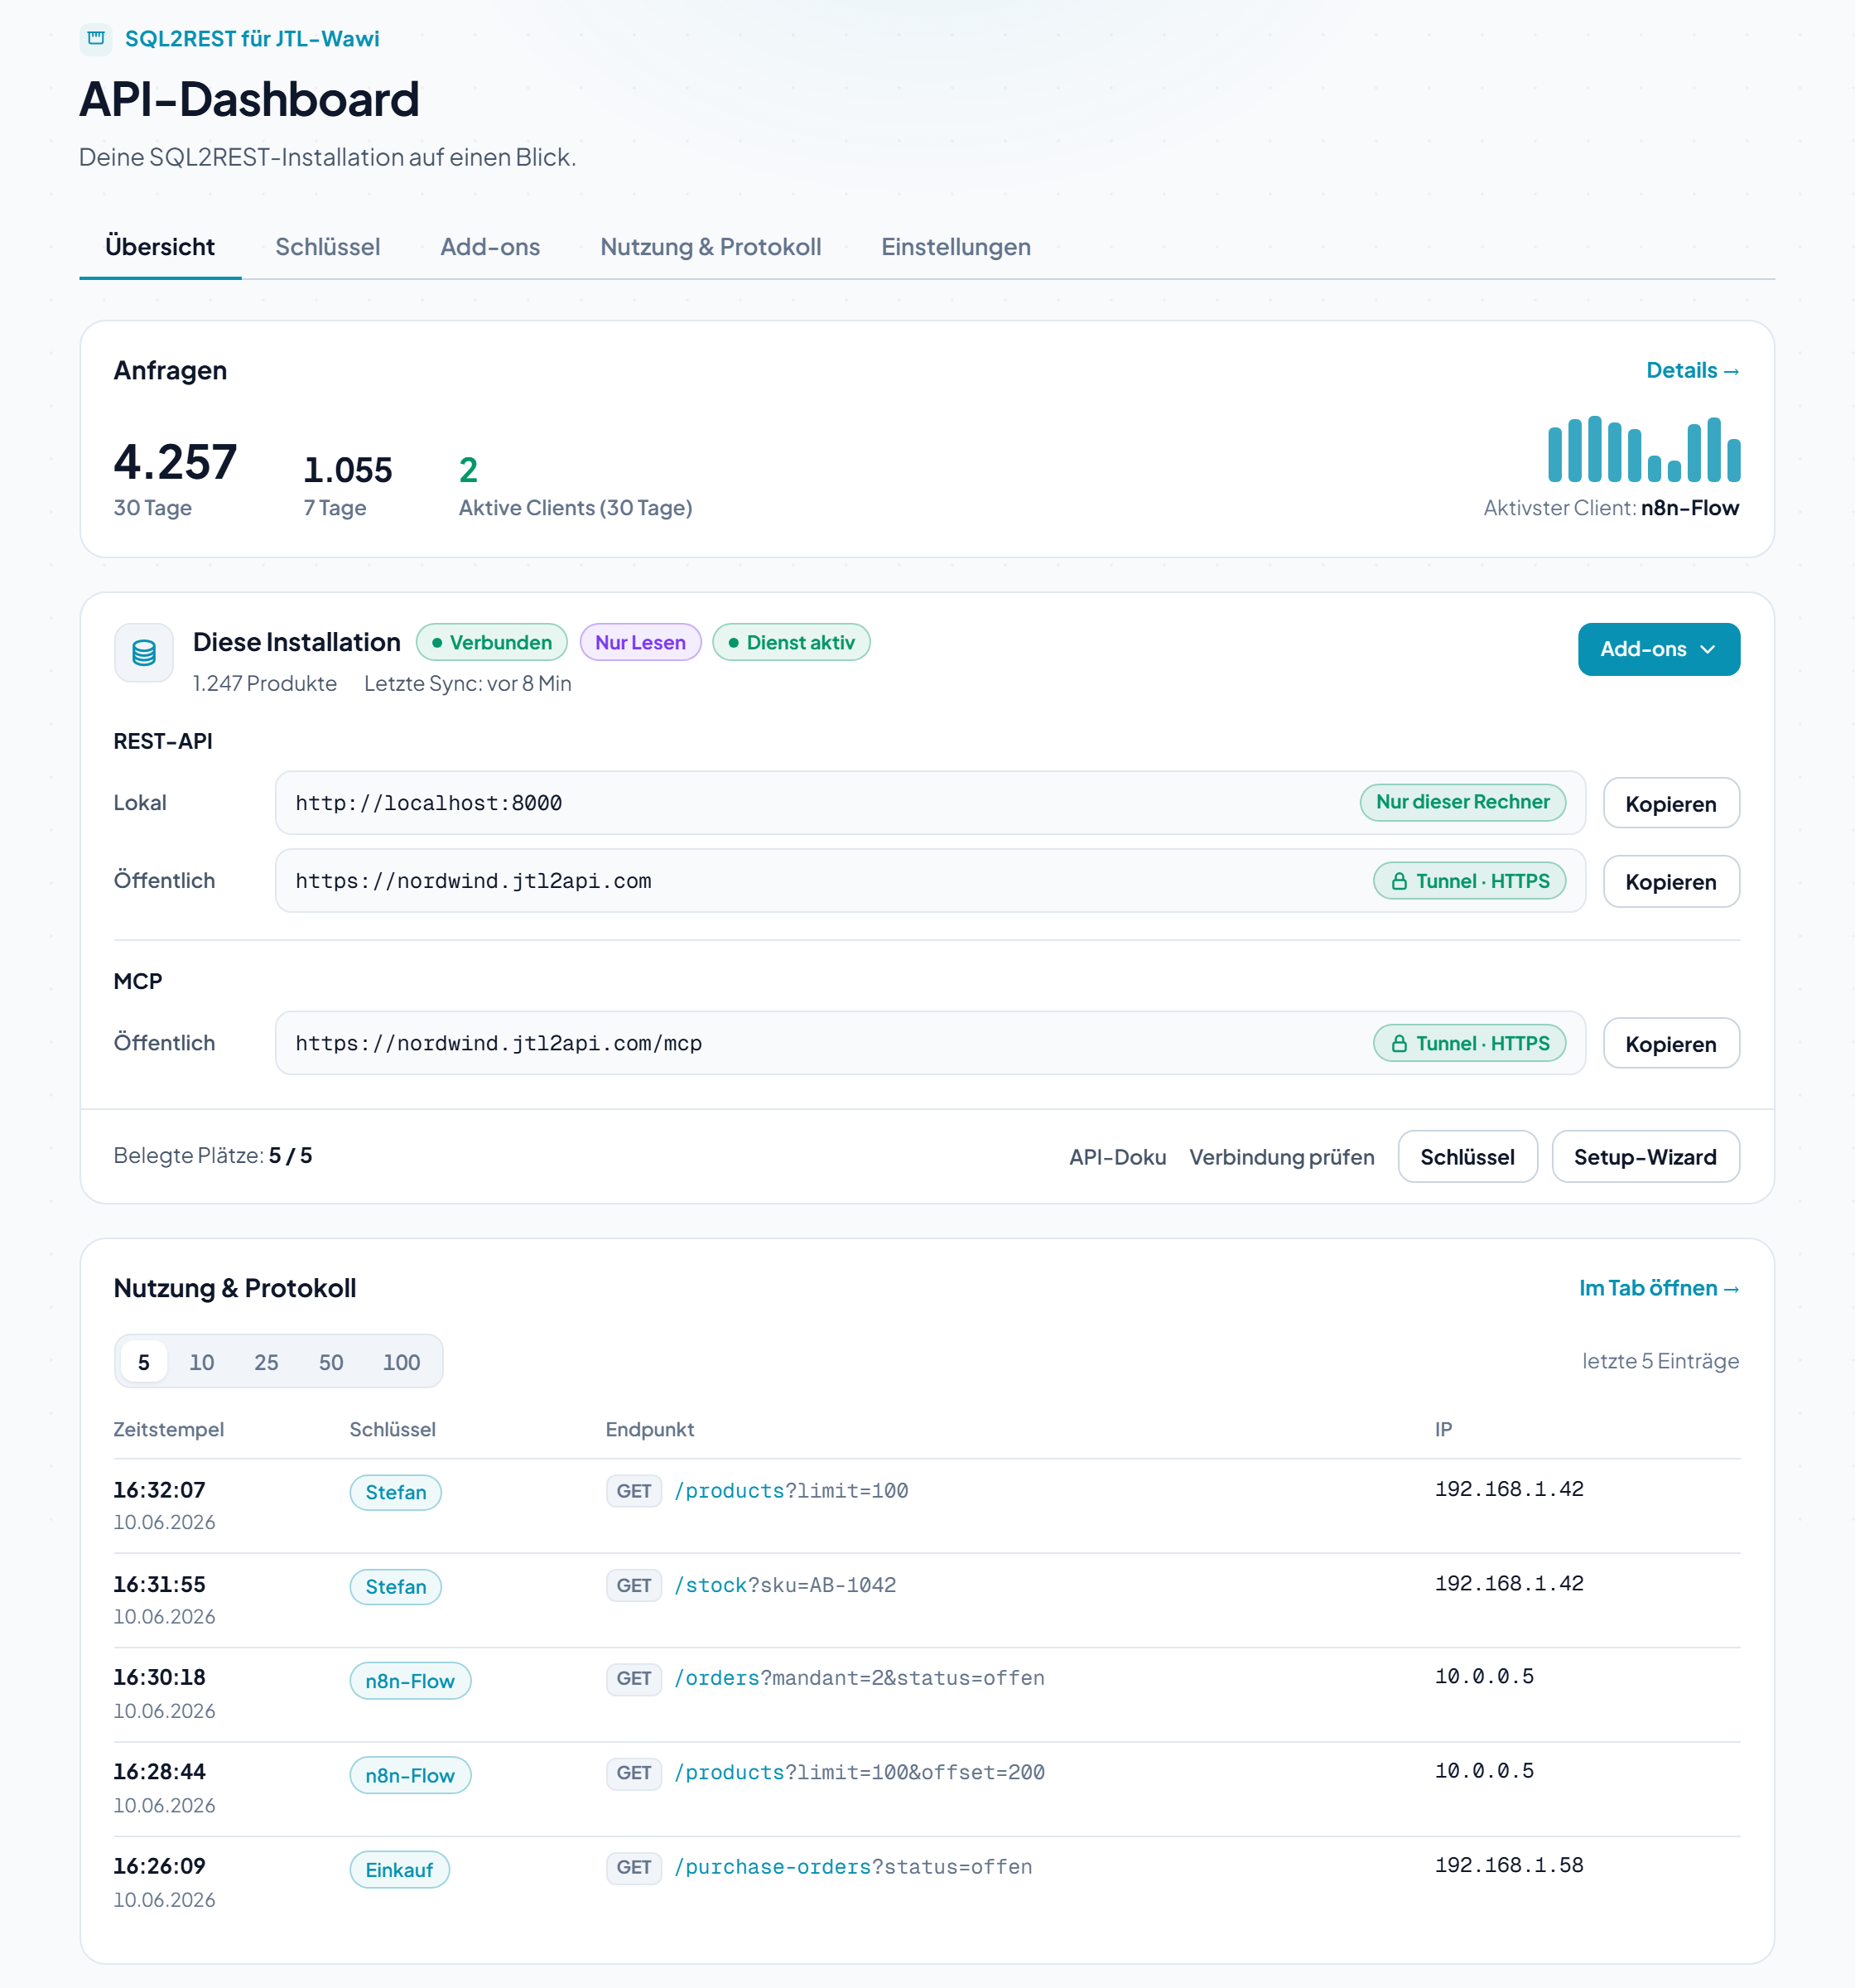
Nutzung auf einen Blick
Anfragen der letzten 30 und 7 Tage, aktive Clients und der aktivste Client mit Mini-Chart. Du erkennst sofort, welche Integration die meiste Last erzeugt und welche im Leerlauf läuft.
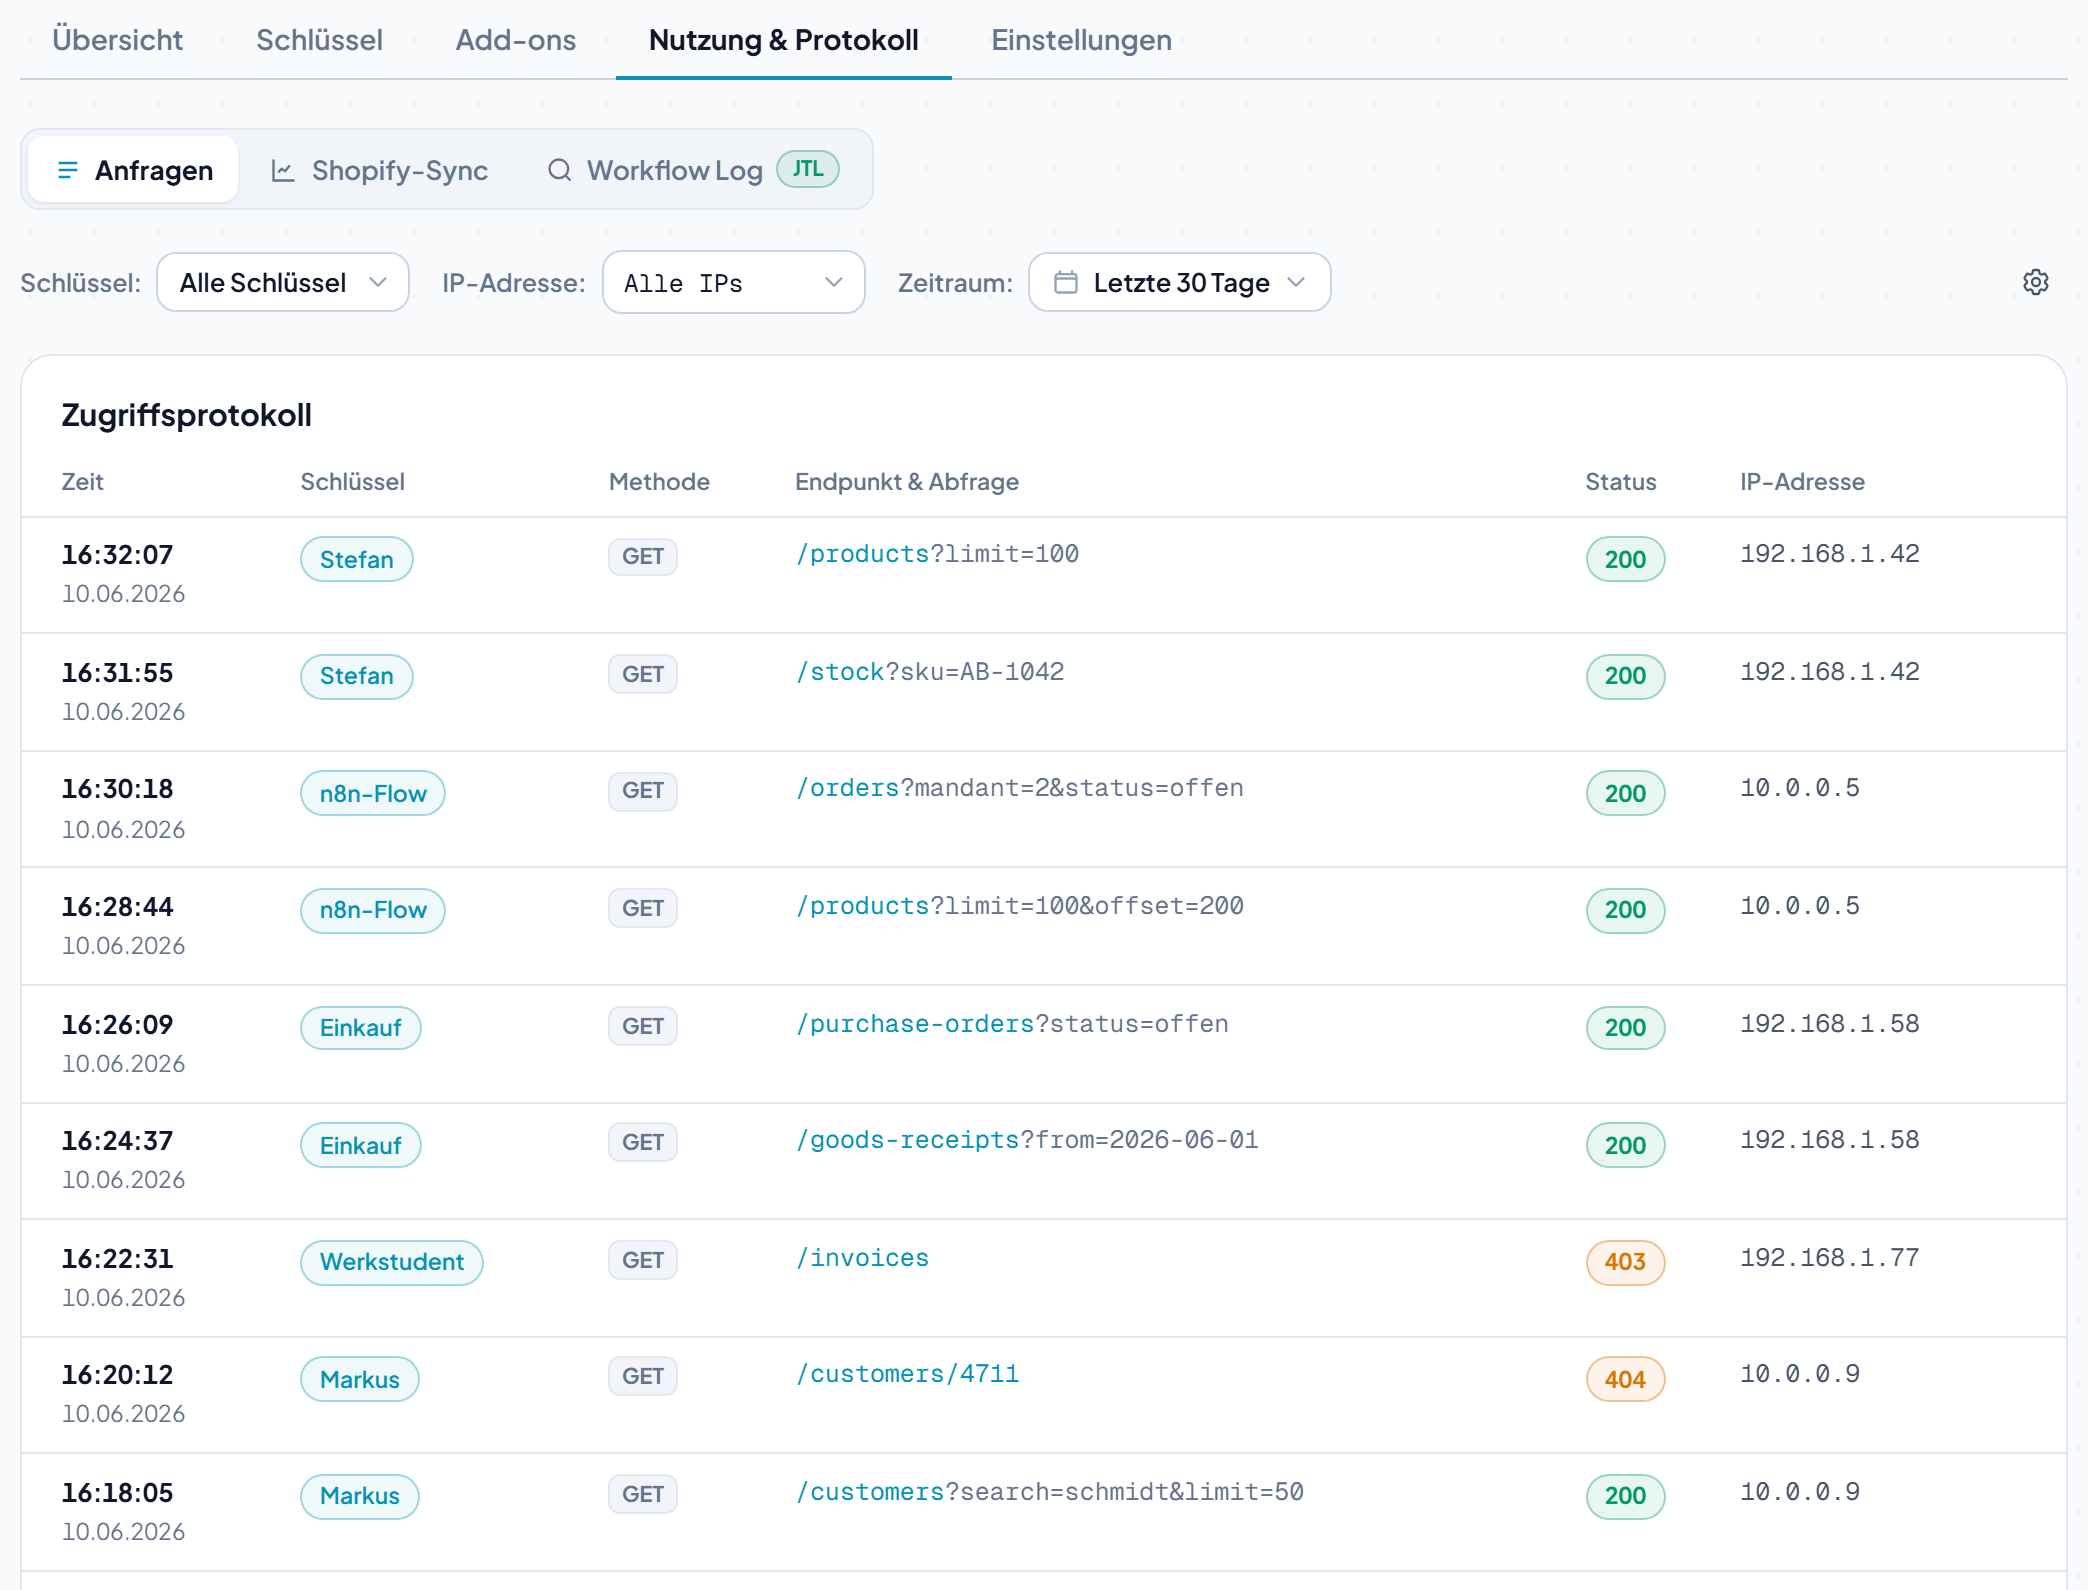
Wer hat wann was abgefragt
Vollständiges Zugriffsprotokoll mit Zeitstempel, Zugang, Endpunkt samt Abfrage, Status-Code und IP-Adresse. Ein 403 zeigt sofort: der Werkstudent sieht genau die Zugriffsbereiche, die ihm zustehen.
Im Team-Tarif von SQL2REST enthalten
Ohne Add-on, ohne Aufpreis. Sobald deine SQL2REST-Instanz auf Team läuft, sind alle Funktionen verfügbar.
- 5 Zugänge inklusive
- Zugriffsbereiche pro Person und Systemschlüssel
- Entziehen, Schlüssel rotieren und befristen
- Vollständiges Protokoll pro Zugang
- MCP von anderen Rechnern, für mehrere Arbeitsplätze
- Audit-Daten bleiben lokal